Qantas'ın 5,7 milyon müşterisinin verileri siber saldırıda çalındı
Qantas havayolu şirketi, siber saldırıda çalınan 5,7 milyon müşterisine ait verilerin çevrimiçi paylaşıldığını duyurdu. Saldırıdan etkilenenler arasında Disney, Google gibi büyük firmalar da var. Saldırganlar, sosyal mühendislik taktikleri kullanıyor.
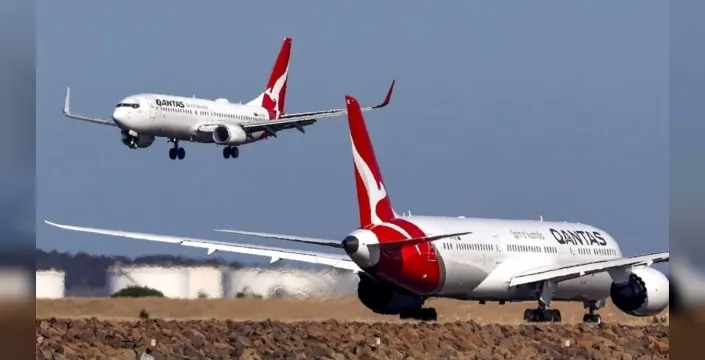
Avustralyalı havayolu şirketi Qantas, bu yıl içinde gerçekleşen büyük bir siber saldırı sonucunda 5,7 milyon müşterisine ait verilerin çalındığını ve bu bilgilerin çevrimiçi ortamda paylaşıldığını duyurdu. Bu veri sızıntısının, onlarca firmayı etkileyen daha geniş çaplı bir saldırının parçası olduğu belirtildi. Saldırıdan etkilenen şirketler arasında Disney, Google, IKEA, Toyota, McDonald's gibi büyük markaların yanı sıra Air France ve KLM gibi havayolu şirketleri de bulunuyor. Bu şirketlerin, yazılım firması Salesforce'u hedef alan siber saldırı sonucunda verilerinin çalındığı ve bu bilgilerin fidye amacıyla kullanıldığı bildirildi.
SALESFORCE HEDEF ALINDI
Salesforce, bu ay içerisinde 'tehdit aktörlerinin son zamanlardaki gasp girişimlerinin farkında olduğunu' açıklamıştı. Qantas, temmuz ayında bilgisayar korsanlarının müşteri iletişim merkezlerinden birini hedef aldığını ve üçüncü bir taraf olan Salesforce tarafından kullanılan bir bilgisayar sistemini ihlal ettiğini doğruladı. Qantas'tan yapılan açıklamada, 'Qantas, Temmuz ayı başında havayolu şirketinin üçüncü taraf bir platform üzerinden müşteri verilerinin çalındığı siber saldırının ardından verileri siber suçlular tarafından sızdırılan küresel şirketlerden biri' ifadesi kullanıldı.
VERİLERİN İÇERİĞİ VE YASAL GİRİŞİMLER
Avustralyalı şirket, müşterilerinin isimleri, e-posta adresleri, telefon numaraları ve doğum günleri gibi hassas bilgilere erişim sağlandığını belirtti. Ancak, kredi kartı bilgileri, kişisel finansal bilgiler veya pasaport bilgilerinin etkilenmediği vurgulandı. Sızdırılan verilerin bir kısmının müşterilerin 'iş veya ev adresi, doğum tarihi, telefon numarası, cinsiyeti ve yemek tercihlerini' içerdiği de ifade edildi. Qantas, çalınan verilere erişimi, görüntülenmesini, yayınlanmasını, kullanılmasını, iletilmesini veya yayınlanmasını önlemek amacıyla Yeni Güney Galler Yüksek Mahkemesi'nden yasal bir tedbir kararı aldığını duyurdu.
SOSYAL MÜHENDİSLİK VE FBI UYARISI
Siber güvenlik uzmanı Troy Hunt, AFP'ye yaptığı açıklamada, alınan tedbir kararının verilerin yayılmasını engellemeye pek yardımcı olmayacağını belirtti. Google Cloud Güvenlik İletişimleri Başkanı Melanie Lombardi, Google'ın etkinliğe yanıt verdiğini, etki analizi gerçekleştirdiğini ve potansiyel olarak etkilenen işletmelere e-posta bildirimleri gönderdiğini söyledi. Siber güvenlik analistleri, saldırıyı Scattered Lapsus$ Hunters adlı siber suçlulara bağladı. Araştırma grubu Unit 42, grubun 'Verileri çalmak ve fidye için tutmak amacıyla koordineli bir çabanın parçası olarak müşteri Salesforce kiracılarına kuşatma kurma sorumluluğunu üstlendiğini' belirtti. Bilgisayar korsanlarının fidye ödemesi için 10 Ekim tarihini son tarih olarak belirledikleri bildirildi. Uzmanlar, bilgisayar korsanlarının sosyal mühendislik tekniğini kullanarak hassas verileri çaldığını, şirket temsilcisi veya güvendiği başka bir kişi gibi davranarak mağdurları manipüle ettiğini söyledi. FBI geçen ay Salesforce'u hedef alan bu tür saldırılara karşı bir uyarı yayınlayarak, kendilerini BT çalışanı olarak tanıtan bilgisayar korsanlarının müşteri destek çalışanlarını kandırarak hassas verilere erişim izni verdiğini belirtmişti.
